
人気スマホゲー「勝利の女神:NIKKE」のPC版で、ランチャーのスクリプトファイルが第三者に改ざんされマルウェアが仕込まれていた疑いが発覚。すでに運営公式が異常を認め修正対応を発表していたが、スレではさらに「Chromeに保存していたパスワードが抜かれたファイルが生成されていた」という具体的な被害報告が出てきて騒然となっている(´;ω;`)
🎯 PART 1:運営公式が改ざんを認める緊急告知
【公式】勝利の女神:NIKKE お知らせ:PCランチャーのスクリプトファイルが第三者によって改ざんされた可能性がある異常を確認しました。これを受け、11月4日02:30頃にクライアントの修正およびアップデートを実施しました。現在、本現象による影響範囲を確認しており、今後の対応方針については別途お知らせにてご案内いたします。

😱 PART 2:Chromeのパスワードが抜かれたファイルが生成されていた
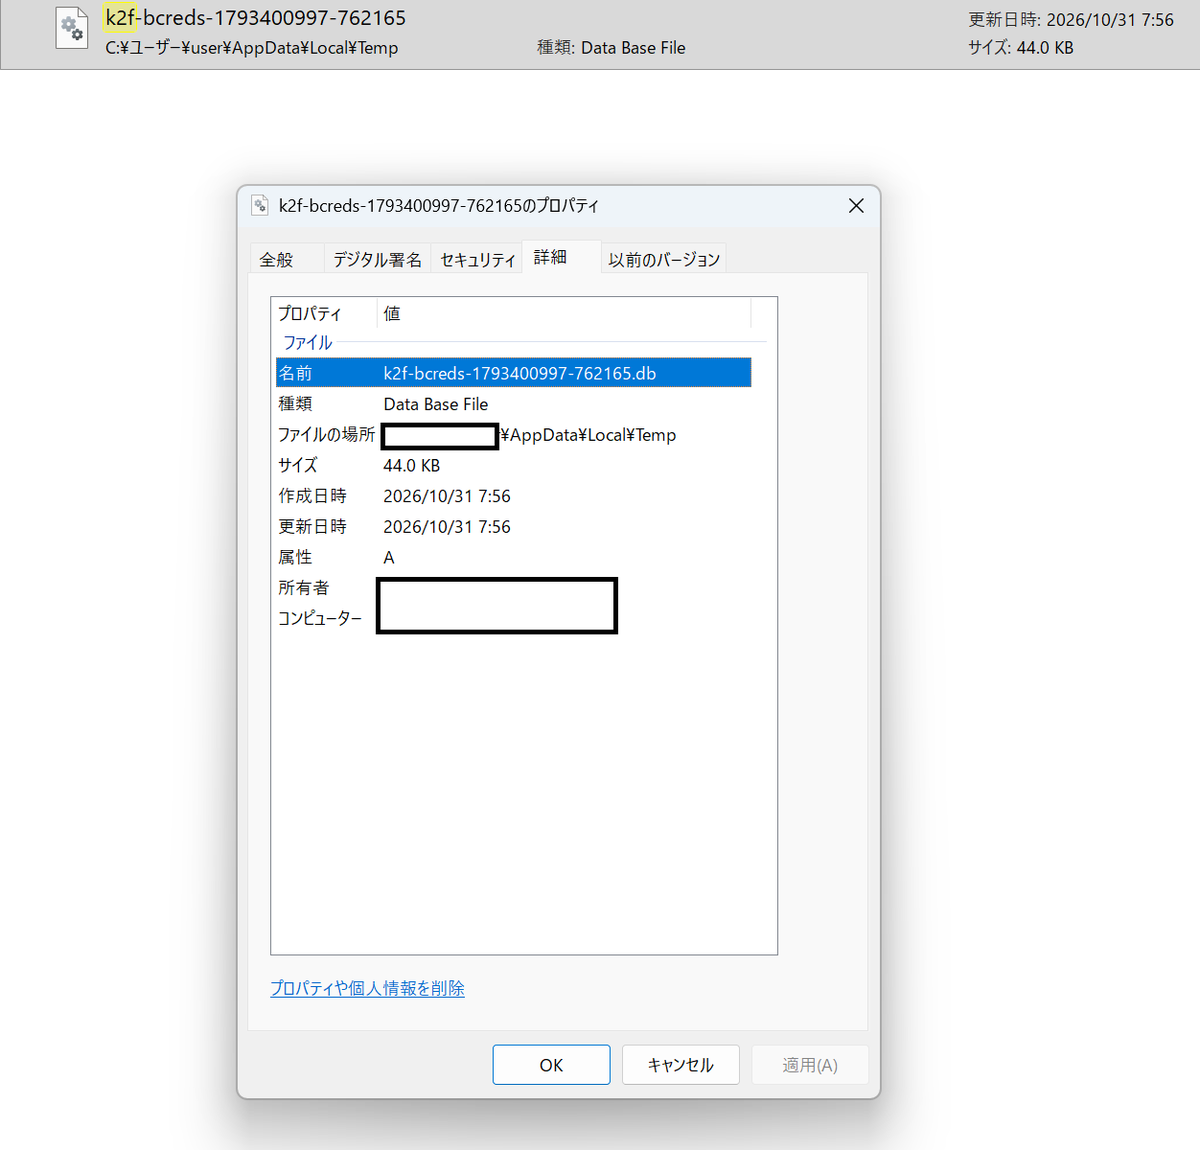

Linuxもアウト、アプデでは対応できない。最もリスクが高いのは、10/24から11/3の間にNIKKEランチャーのPC版を開いたユーザー。国際版、日本版、台湾/香港/マカオ版のすべてが影響を受けており、Linuxや Steam Deckでプレイしているユーザーも同様。公式の修正は今後の使用で感染しないことを意味するだけで、すでに感染しているコンピューターはアップデートで駆除されない。ご自身で対処する必要がある
🔑 PART 3:パスワードマネージャーまで流出してたら終わり
Googleが管理してくれてるパスワードマネージャーが漏れてたんか?
芋づる終了やん
パスワードマネージャーが流出したら完全に終わるわ
公式の発表が適当過ぎるのがヤバいわ。これだけじゃどの程度の影響がある事態なのかわからん
🧐 PART 4:犯人は誰だ、チーター説も浮上
チーター排除したらブチギレたチーターにバックドア仕込まれたってマジ?
まず会社で配信してるゲーム総点検からやろうから。ニケで見つかっただけで他にもあると考えるのが普通やからな
📝 まとめ:PC版でゲームを起動したなら要注意
公式は修正対応を発表済みだが、すでに感染している端末はアップデートだけでは駆除されないという指摘が出ている。10/24〜11/3の間にNIKKEのPC版ランチャーを開いた記憶がある人は、ブラウザに保存したパスワードの変更やウイルススキャンなど、早めの自衛策を検討したほうがよさそうだ。公式からの詳細な続報にも注目したい。
🔗 関連記事
※本記事はエッヂ掲示板のコメントを引用・整理したものです。
コメント