佐川急便が10月23日、荷物の配送状況を確認できるWebサービスが不正アクセスを受け、最大約5323万件の氏名や住所などの個人情報が流出した可能性があると発表した。
エッヂ掲示板では速報直後から800近いレスが付く祭りに。「もう全員漏れてるだろ」という投げやりな空気から、海外の大規模流出事例との比較、そして「結局対策しない企業が悪い」という根本論まで、議論は広く深く転がっていった。
🎯 PART 1:「草」しか出ない速報、でもよく見ると他人事じゃない
佐川急便は23日、不正アクセスを受けたインターネットで荷物の配送状況を確認できるサービスについて、最大約5323万件で氏名や住所などの個人情報が流出した可能性があると発表した。
Yahoo!ニュース
これもうハッカーの個人情報も漏れてるだろ
実際どうやってサイトに侵入するの?
どういう仕組みなん?まじで想像もつかん
どういうことなん?
>>543
基本ブルートフォースらしい
※技術的な仕組みへの疑問にも誰かがちゃんと答えてくれるのがエッヂらしいところ。「草」で始まった祭りが、気づけば簡易セキュリティ講座になっているのがこのスレの面白さ。
🔍 PART 2:「なんで対策しないの?」企業への根本的な疑問
なんでここまでサイバー攻撃話題になっとんのにどこもかしこも対策しないの?馬鹿なの?
国が企業に対してろくな罰則与えないのが悪いよね
平謝りして終わり
個人情報保護法とかもう意味ないやろ
ソースネクスト 暗号化されていないパスワードが流出した理由とは
Yahoo!ニュース(専門家)
これよりはマシ
※「平謝りして終わり」は耳が痛い指摘。罰則の軽さが対策コストを後回しにさせている、という構造的な話に発展しているのがこの手のスレらしい。
🌏 PART 3:実は日本だけじゃない、海外はもっと凄まじい
>>568
Microsoftが発表してたけど中国が支援してる団体がめちゃくちゃ仕掛けてるって
※パスワードが「123456」だったデンマークの話に、思わず笑ってしまった人もいるはず。ただ1億5000万件規模の流出と比べると、5323万件も相対的な話でしかないという厳しい現実も見えてくる。
😮💨 PART 4:生活者のリアルな恨み言と、佐川からの謝罪
佐川って置き配支持したはずやのに置き配してくれなくて、置き配するなって言うたのに置き配したりするよな
その上情報漏洩って利用者ほんま踏んだり蹴ったりやな

これさ別に補償とかしなくても良いと思って舐めてるからだよな
大規模訴訟事件にしないと真面目に対策しなそう
>>589
クオカ500円だっけ?割に合わないけど誠意見せるとこは良心的やぞ
ほとんどは謝罪だけで終わりやな
※配達方式への日頃の不満と流出がセットで爆発した生活者目線のツッコミが一番刺さる。補償がQUOカード500円という具体的な数字も、妙なリアリティがある。
📡 PART 5:流出ラッシュへの不安は止まらない

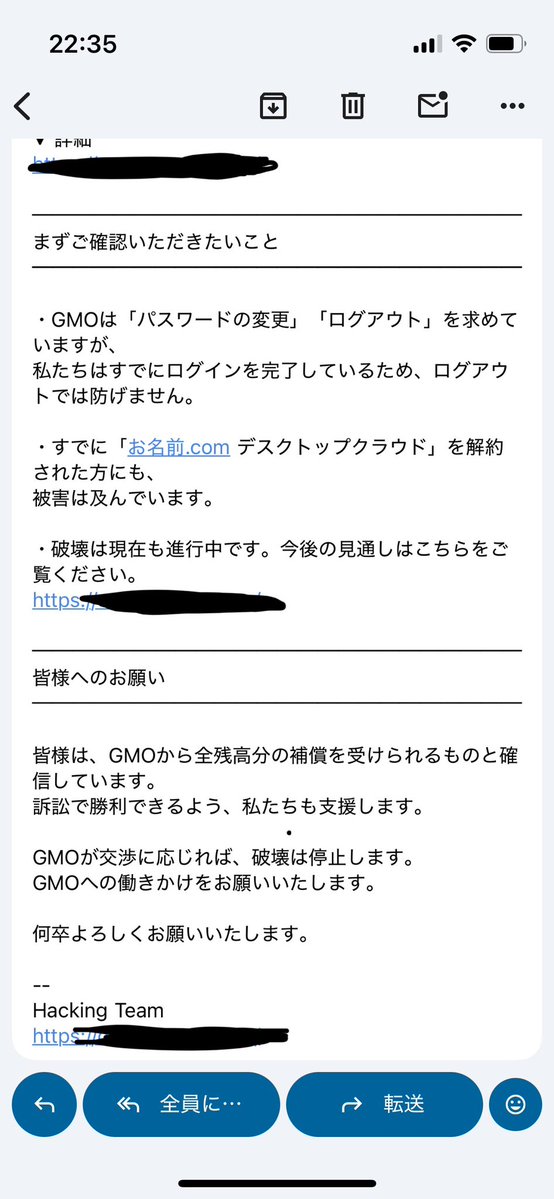
※こちらはお名前ドットコム(GMO系)関連とされる別件で、ハッカー側の脅迫文を根拠にした未確認情報の段階。佐川の件とは別の流出だが、同じタイミングで被害を訴える声がSNSに相次いでいること自体が、今の空気を物語っている。実際の被害・原因については公式発表を待ちたい。
>>545
だから人殺しが許可された時代なんて無いって言ってるんやが
個人情報に関しては昔は住所氏名電話番号誰でも調べられたやろ
この違いマジでわからないんか?
※筆者ツッコミ→ 「個人情報は昔はもっとオープンだった」という指摘は一理あるが、ネット経由で一瞬にして5000万件単位が漏れる今とは規模も悪用のされやすさもまるで違う。 Yahoo!ニュース も参照。
📝 まとめ:対策コストを先に払うか、流出後の信用を失うか
最大5323万件という規模の大きさに驚きつつも、「もう全員漏れてるだろ」という半ば諦めムードが漂うのが2026年の空気なのかもしれない。企業の罰則の軽さ、置き配問題への日頃の不満、そして海外のもっと大規模な事例——。一つの速報から枝葉が広がっていくのがエッヂらしい展開だった。あなたの情報は、大丈夫だろうか。
関連記事:
【悲報】阪大生ら7.8万人分個人情報流出、NECが無断で下請け共有→「責任重い」の声
【速報】コミックシーモア、個人情報最大420万件流出が判明
【速報】警察官12万5000人分の情報流出、22府県警に影響
※本記事はエッヂ掲示板のコメントを引用・整理したものです。

コメント